

Wahl statt Qual: Verschiedene Wege zu Cybersicherheit gemäss CRA

13.10.2026 | Der Cyber Resilience Act bringt Maschinenbauer und Industrieausrüster in Zugzwang. Sie müssen sich lange vor Dezember 2027 entscheiden, wie ihre „Produkte mit digitalen Elementen“ die verpflichtenden Anforderungen an die Cybersicherheit erfüllen sollen. In Frage kommen individuelle Neu- und Weiterentwicklungen oder ein Wechsel zu Standardkomponenten. Gute Argumente gibt es für beide Strategien – aber nicht fürs Abwarten.
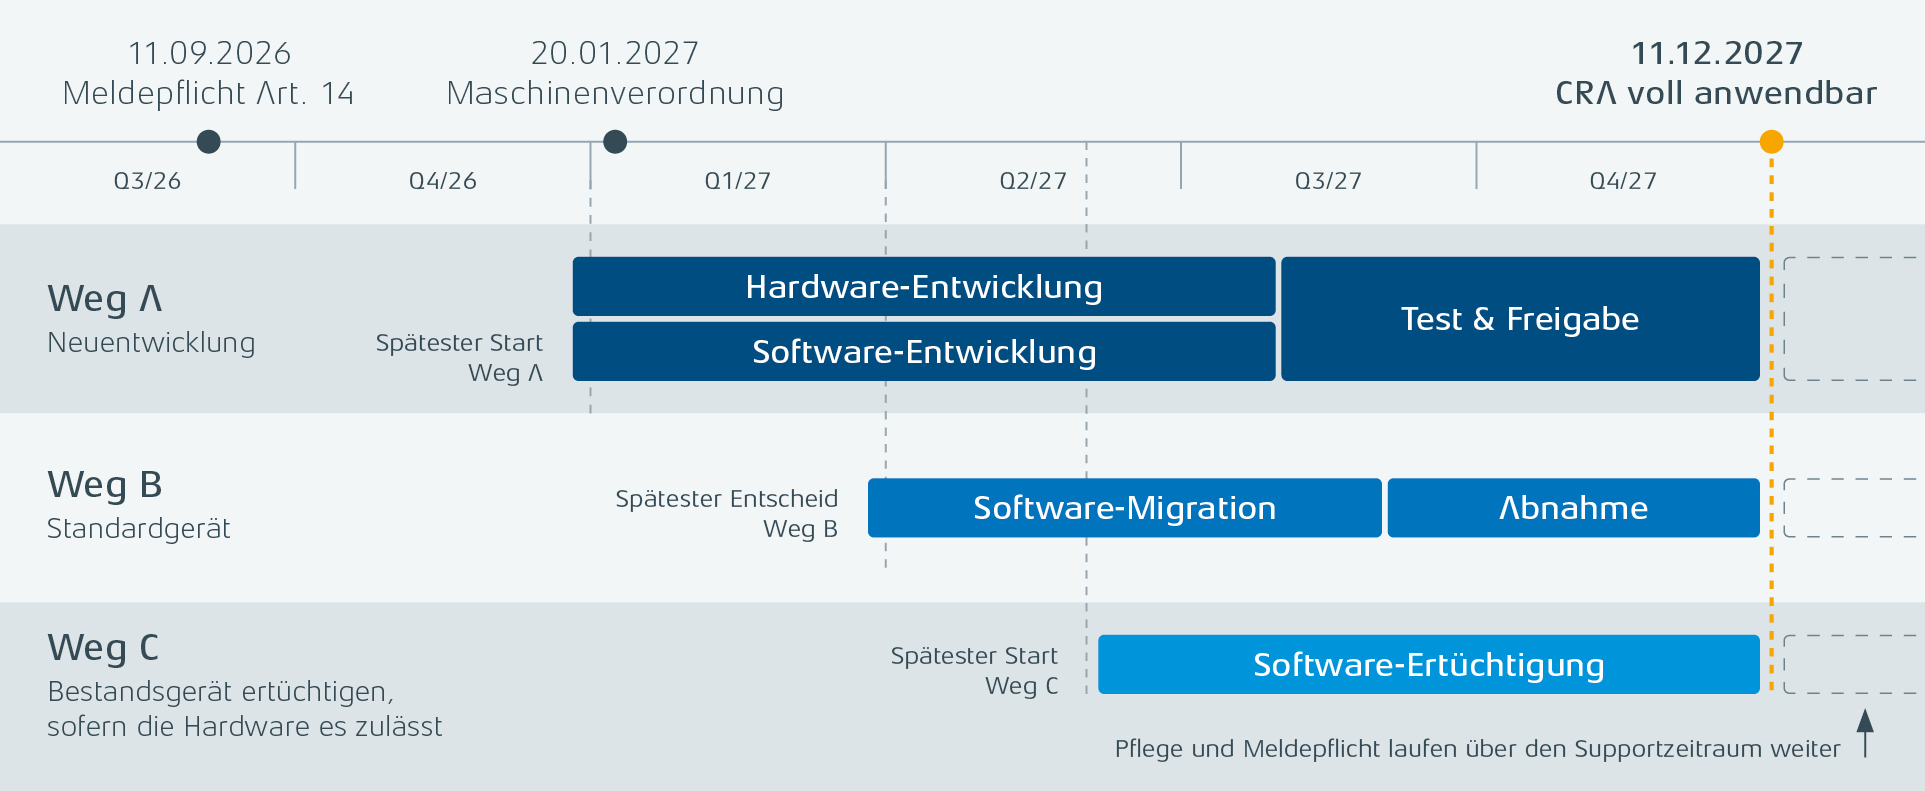
Spätestens am 11. Dezember 2027 dürfen nur noch CRA-konforme Produkte mit CE-Kennzeichen in Verkehr gebracht werden. Bereits am 20. Januar 2027 löst zudem die Maschinenverordnung die Maschinenrichtlinie ab und verlangt unter anderem einen Manipulationsschutz für sicherheitsrelevante Software und Daten. Ein erster Stichtag ist zudem bereits verstrichen: Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden – ein Prozess, der eine funktionierende Software-Stückliste und aktives Schwachstellen-Monitoring voraussetzt. Auf weitere Fristverschiebungen zu hoffen, verbietet sich damit.
Wer jetzt entscheidet, steht vor einer Grundsatzfrage: Individuallösung «sicher» entwickeln (lassen) oder sichere Standardlösungen einkaufen und anpassen? Beide Wege haben ihre Berechtigung – abhängig davon, welche mechanischen, elektrischen und regulatorischen Anforderungen ein Produkt tatsächlich erfüllen muss, und davon, wer am Ende als Hersteller (Inverkehrbringer) die Pflichten aus dem CRA trägt. Unser Fachartikel zeigt, wie Maschinenbauer und Industrieausrüster diese Optionen unvoreingenommen prüfen und die für ihr Produkt richtige Strategie finden.
Erfahren Sie mehr in unserem vollständigen Fachartikel in der Fachzeitschrift «Computer&Automation»: Wahl statt Qual: Verschiedene Wege zu Cybersicherheit gemäss CRA (PDF)

